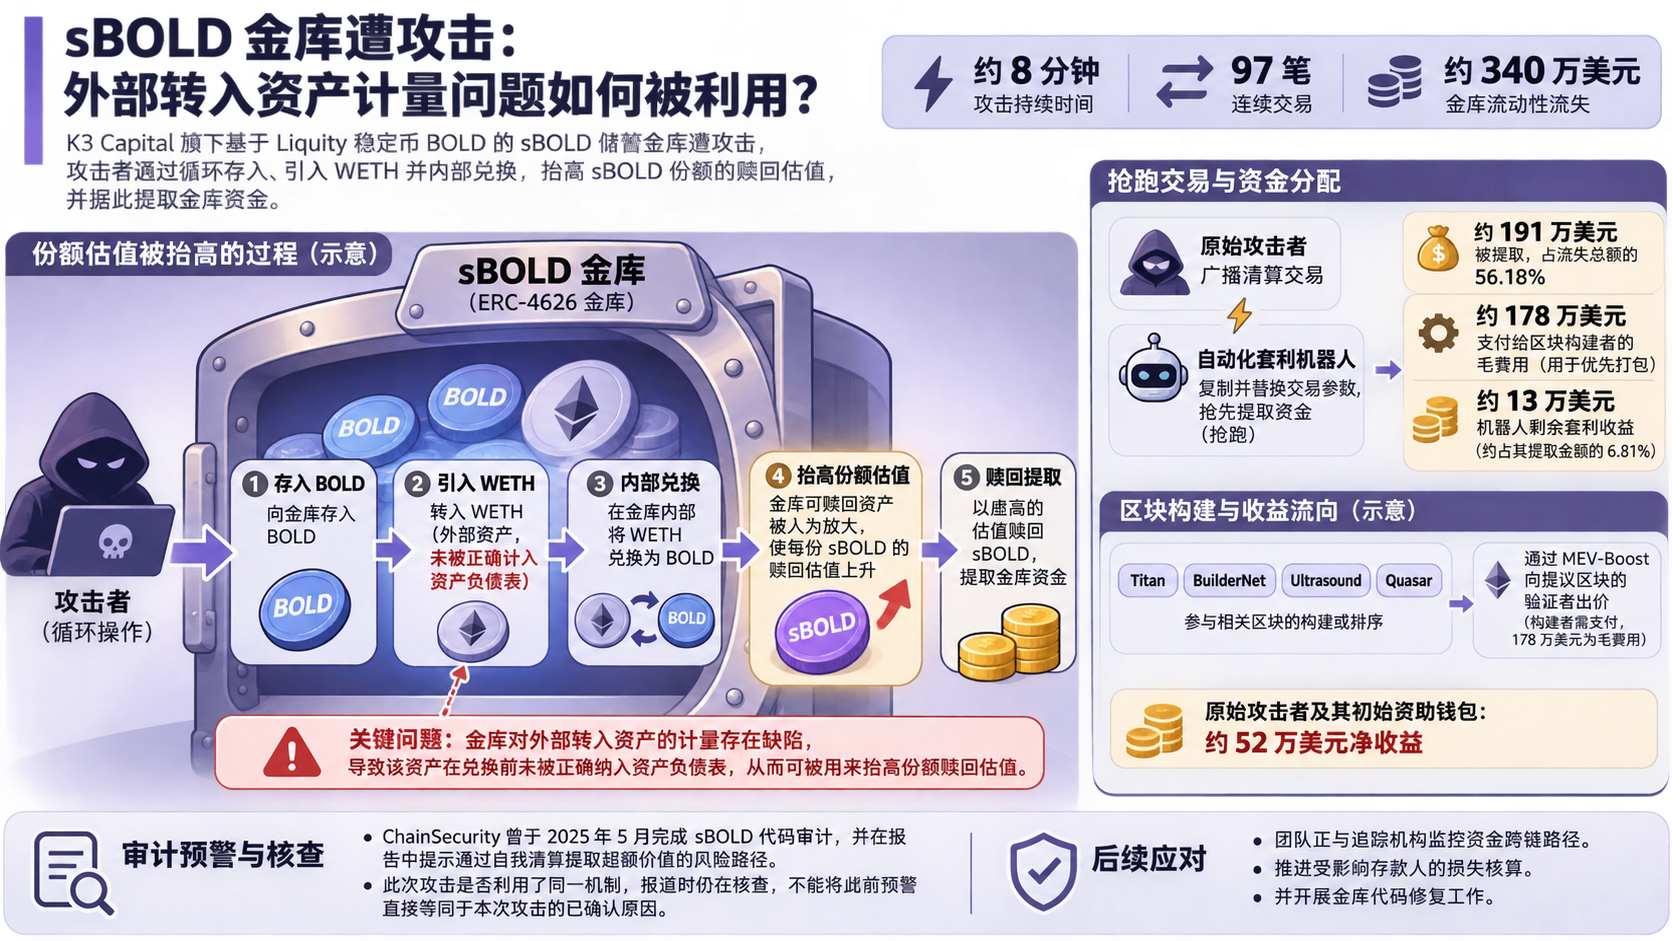
据 2026 年 11 月 19 日的报道,K3 Capital 旗下、基于 Liquity 稳定币 BOLD 的 sBOLD 储蓄金库遭遇攻击。Bitquery 的链上追踪显示,攻击者在约 8 分钟内连续发起 97 笔交易,导致金库约 340 万美元流动性流失。
份额估值如何被抬高
根据 Bitquery 对交易的还原,攻击利用了金库对外部转入资产的计量问题:交易循环存入 BOLD、引入未计入资产负债表的封装以太坊(WETH),再于内部兑换为 BOLD,抬高每份 sBOLD 的赎回估值,并据此提取金库中的资金。
抢跑交易与资金分配
Bitquery 称,在原始攻击者广播清算交易后,自动化套利机器人复制并替换交易参数,抢先提取约 191 万美元,约占流失总额的 56.18%。为争取优先打包,该机器人向区块构建者支付约 178 万美元费用,按上述金额计算,剩余套利收益约 13 万美元。
报道提及 Titan、BuilderNet、Ultrasound 和 Quasar 参与相关区块的构建或排序。其中,178 万美元是构建者收到的毛费用,并非其最终利润;构建者仍需通过 MEV-Boost 向提议区块的验证者出价。报道还称,原始攻击者及其初始资助钱包最终获得约 52 万美元净收益。
审计预警与后续核查
ChainSecurity 曾于 2025 年 5 月完成 sBOLD 代码审计,并在报告中提示通过自我清算提取超额价值的风险路径。此次攻击是否利用了同一机制,报道时仍在核查,不能将此前预警直接等同于本次攻击的已确认原因。
报道时,团队正与追踪机构监控资金跨链路径,并推进受影响存款人的损失核算和金库代码修复。